Risultati dalla ricerca di:: usa

Imparare a usare le regole YARA: prevedere i cigni neri

È da molto, molto tempo che l’umanità non viveva un anno come questo. Non credo di aver mai assistito a un anno con una così alta concentrazione di cigni neri di vari tipi e forme. E non intendo quelli con le piume. Parlo di eventi inaspettati con conseguenze di vasta portata, secondo la teoria di Nassim Nicholas Taleb, pubblicata nel 2007 nel suo libro Il cigno nero. Uno degli elementi principali della teoria è che, con il senno di poi, gli eventi sorprendenti già accaduti sembrano ovvi e prevedibili; tuttavia, prima che accadano, nessuno li prevede.

Esempio: questo orrendo virus che da marzo ha messo il mondo in isolamento. Si è scoperto che c’è un’intera famiglia estesa di coronaviridae, con decine di virus, e ne vengono trovate regolarmente di nuovi. Gatti, cani, uccelli e pipistrelli ne vengono infettati. Anche gli esseri umani. Alcuni causano raffreddori comuni. Altri si manifestano… in modo diverso. Quindi, sicuramente, dobbiamo sviluppare vaccini per loro come abbiamo fatto per altri virus mortali come il vaiolo, la poliomielite e altre malattie. Certo, ma avere un vaccino non sempre aiuta. Basti pensare all’influenza, ancora nessun vaccino risolve il problema, dopo quanti secoli? E comunque, anche per iniziare a sviluppare un vaccino è necessario sapere cosa si sta cercando, e questa è più arte che scienza.

Allora, perché vi sto dicendo tutto questo? Qual è la connessione con… beh, sarà inevitabilmente o la sicurezza informatica o i viaggi esotici, giusto?! Oggi, è il primo caso.

Ora, una delle più pericolose minacce informatiche esistenti è quella degli zero-day, rare, sconosciute (a chi si occupa di sicurezza informatica e non) vulnerabilità nei software che possono provocare danni su larga scala, ma che tendono a rimanere sconosciute fino a (o talvolta dopo) il momento in cui vengono sfruttate.

Tuttavia, gli esperti di sicurezza informatica hanno alcune armi per affrontare l’ambiguità e per prevedere i cigni neri. In questo post voglio parlare di una di queste armi: YARA.

In breve, YARA aiuta la ricerca e l’individuazione dei malware identificando i file che soddisfano determinate condizioni e fornendo un approccio basato su delle regole per creare descrizioni di famiglie di malware mediante modelli testuali o binari (oh, sembra complicato. Continuate a leggere per maggiori chiarimenti). Così, questo sistema viene utilizzato per la ricerca di malware simili identificando determinate caratteristiche. L’obiettivo è quello di poter dire che certi programmi dannosi sembrano essere stati creati dalle stesse persone, con obiettivi simili.

Ok, passiamo a un’altra metafora simile a quella del cigno nero, ma a tema marino.

Diciamo che la vostra rete è l’oceano, che è pieno di migliaia di tipi di pesci, e che siete un pescatore industriale che si trova nell’oceano con la nave che getta enormi reti alla deriva per catturare i pesci, ma solo alcune specie (malware creati da particolari gruppi di hacker) sono interessanti per voi. Ora, la rete da posta è particolare. Ha compartimenti speciali e in ognuno di essi vengono catturati solo pesci di una determinata razza (caratteristiche del malware).

Poi, alla fine del turno, si raccolgono un sacco di pesci, tutti suddivisi in compartimenti, alcuni dei quali sono pesci relativamente nuovi, mai visti prima (nuovi campioni di malware) di cui non si sa praticamente nulla. Ma se si trovano in un certo compartimento, diciamo: “Sembra la specie [gruppo di hacker] X” o “Sembra la specie [gruppo di hacker] Y”.

Ecco un caso che illustra la metafora pesci/pesca. Nel 2015, il nostro guru di YARA e capo del GReAT, Costin Raiu, si è dedicato completamente alla cyber-ricerca per individuare un exploit nel software Silverlight di Microsoft. Dovreste davvero leggere quell’articolo, ma, brevemente, ciò che Raiu ha fatto è stato esaminare attentamente la corrispondenza e-mail fatta trapelare da alcuni hacker per assemblare una regola YARA praticamente dal nulla, il che ha portato a trovare l’exploit e quindi a proteggere il mondo da questo grande problema. (La corrispondenza proveniva da un’azienda italiana chiamata Hacking Team, hacker che hackerano altri hacker!)

Quindi, a proposito di queste regole di YARA…

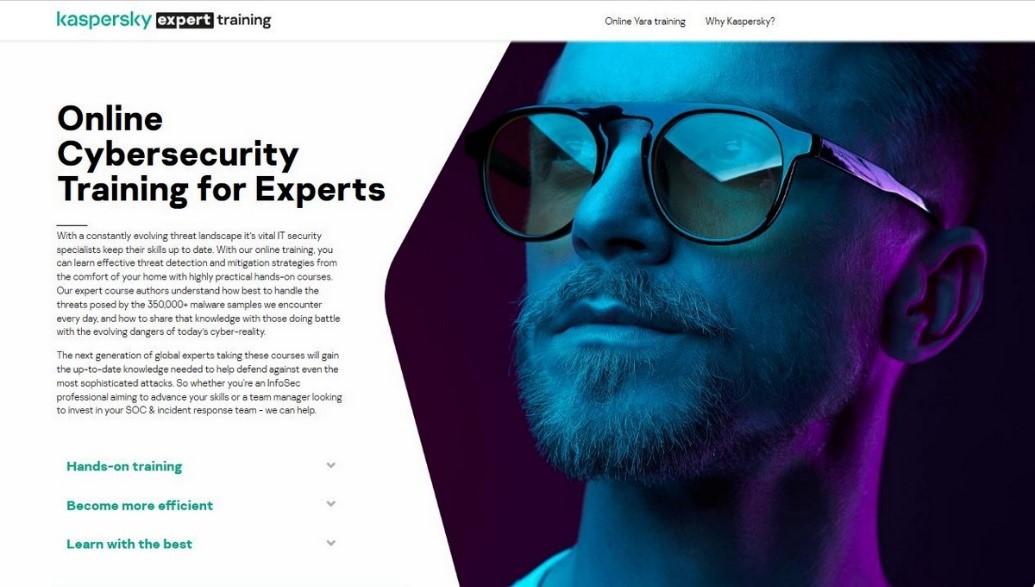
Da anni insegniamo l’arte di creare le regole YARA. Le minacce informatiche che YARA aiuta a scovare sono piuttosto complesse, ecco perché abbiamo sempre tenuto i corsi di persona, offline, e solo per un ristretto gruppo di ricercatori di alto livello nel campo della sicurezza informatica. Naturalmente, da marzo, la formazione offline è stata difficile a causa dell’isolamento; tuttavia, il bisogno di formazione non è quasi scomparso, e in effetti non abbiamo visto alcun calo di interesse nei nostri corsi.

È naturale che i cybercriminali continuino a pensare ad attacchi sempre più sofisticati, ancor più durante il lockdown. Di conseguenza, tenere le nostre conoscenze specialistiche su YARA per noi stessi durante il lockdown stato semplicemente sbagliato. Per questo motivo: (1) siamo passati da una formazione offline a online e (2) l’abbiamo resa accessibile a tutti. Non è un corso gratuito, ma per questo livello (il più alto) il prezzo è molto competitivo e giusto per il mercato.
Vi presento:

Continua a leggere:Imparare a usare le regole YARA: prevedere i cigni neri

Gerusalemme sotterranea

Ho letto molto sugli scavi a Gerusalemme e ne ho anche sentito parlare, soprattutto di quelli attorno al Tempio e le sue mura. Ho visto molte foto, sognando di poter visitare un giorno le rovine dell’antica città e i tunnel recentemente scoperti (anche se non quello principale) che circondano le mura occidentali.

E all’improvviso… la sorpresa!

Giù per le scale, scendendo di livello in livello, di piano in piano. Quanto ancora ci sarà da scavare? I ciottoli dell’epoca romana, 700 anni di rinnovamento turco,  e poi il Muro del Pianto. Wow! Non ci avrei mai sperato, ma invece è successo, mi trovo qui!

1

Continua a leggere:Gerusalemme sotterranea

La formula 1 di Gerusalemme

Shalom gente!

La settimana scorsa mi trovavo a Israele in occasione della F1 – “Peace Road Show” tenutasi a Gerusalemme, evento in cui Kaspersky Lab ricopre un ruolo importante. Nell’aria si respirava un gran fermento. Tra le auto più acclamate la Scuderia Ferrari e Marussia F-1, nonché GT Ferrari Challenge, Le Mans prototype e le DTM Audi. Che frastuono che facevano!

Circa 120.000 fan della F1 si sono riuniti per vedere questo spettacolo della durata di due giorni. Le strade labirintiche del centro storico della città saranno state deserte durante la corsa. Ma in realtà non l’ho potuto controllare perché mi trovato… da un’altra parte. Ecco cosa ho visto:

Formula 1 Gerusalemme Continua a leggere:La formula 1 di Gerusalemme

Un caffè con l’Ambasciatore USA

Ciao a tutti!

Questa mattina abbiamo avuto l’onore di ricevere un visita importante: l’Ambasciatore statunitense in Russia, Michael A. McFaul. L’ambasciatore era stato invitato a un meeting informale che aveva l’obiettivo di discutere, tra le altre cose, delle relazioni tra gli Stati Uniti e la Russia e del grande successo raggiunto da alcune note aziende del paese. L’Ambasciatore ha particolarmente gradito la spendida vista offerta dalla finestra del mio ufficio: una candida distesa di neve.

L’Onorevole è una persona molto carismatica, con cui è facile parlare; è stato davvero un piacere conversare con lui. Entrambi siamo d’accordo sul fatto che dobbiamo mantenere le relazioni.

meeting_michael_mcfaul_in_kaspersky_lab_hq

Il super finale del Tour USA

Fiuuu. Il tour di tre settimane per gli Stati Uniti è giunto ormai a termine. E’ stata dura. E’ stata una botta di energia. Ma divertente. E’ un peccato che ce ne dobbiamo andare, ma gli impegni ci chiamano. Tuttavia ce ne andiamo contenti, con tante emozioni e bei ricordi – e un sacco di foto. Il tempo a disposizione era limitato e gli impegni numerosi, ma abbiamo cercato di fare tutto, cercando allo stesso tempo di divertirci, fermandoci ad annusare il profumo delle rose e ad osservare la vista quando possibile. Ora di nuovo “valigia – taxi – aeroporto”. Quando saprò la prossima destinazione, ve la dirò. Ma sembra che si totalment prospetti un totale cambio di panorama.

Il nostro ultimo giorno a New York è stato piacevole e frizzante: siamo stati in una conferenza stampa con ospiti provenienti da tutte le parti del mondo – ivi incluso Fernando Alonso! Il pilota è il protagonista della nuova campagna pubblicitaria Safeguarding Me – durante le riprese, non sapete quanta attenzione abbiamo prestato a “tomita”, il suo talismano giapponese! Osservate con i vostri occhi:

Conferenza stampa per il lancio della campagna di Safeguarding me…

Formula USA

Ciao a tutti!

Ancora in viaggio per gli Stati Uniti, con una puntata divertentissima. Questa volta voliamo a sud, da New York alla capitale del Texas. Huston? No. Dallas? No.Austin? Si! Tutto questo per vedere come la Formula 1 conquista il pubblico statunitense!

Finora nel nostro tour statunitense mai ci eravamo spostati tanto: Los Angeles, Arizona, Chicago, Louisville, Miami, Boston, New York City. Ora siamo tornati nel soleggiato sud, letteralmente ‘su di giri’ per la F1. La Formula 1 ha provato varie volte nel passato ad imporsi negli USA – così come si è imposta nel resto del mondo, ma qui non vi è riuscita mai molto bene. Lo stesso è accaduto ad un altro sport, il calcio, che non ha mai ‘decollato’ seriamente. Tuttavia, la F1 continua nel suo intento di conquistare Terra Incognita – come ha fatto con, fammi pensare… lo Scotch Whisky, il vino francese e la Stolichnaya! Forse però il Texas è stata una scelta un pò ambiziosa, un luogo difficile da conquistare. Ma sono sicuro che quando i bolidi inizieranno a sfrecciare sul tracciato, l’America cadrà ai loro piedi.


Maggiori informazioni sul Circuito di Formula 1 di Austin…

Bilancio del 2022: anche i brevetti stanno arrivando!

Inventare nuove tecnologie all’avanguardia è solo una parte del nostro lavoro. Aspettate, no: non va bene essere così categorici…

Una nuova tecnologia all’avanguardia e rivoluzionaria comporta un processo di creazione probabilmente molto più complesso e lungo di quanto molti possano immaginare. Certo, senza invenzioni non c’è progresso, ma senza il lungo processo di creazione che ne consegue, anche la più straordinaria tecnologia rivoluzionaria rischia di fallire prima ancora di decollare, e non potrà mai aiutare l’umanità come avrebbe potuto. Inoltre, l’invenzione potrebbe rischiare di finire nelle mani dei cosiddetti “consumer champion” o dei “patent troll“.

Tra le tante funzioni aziendali che si occupano del citato processo di creazione di una nuova tecnologia c’è anche quella del brevetto. Perché, ahimè, vige il sistema per cui, se la nuova tecnologia non è brevettata, non si ha alcun diritto su di essa, anche se la si è inventata! La storia è piena di esempi di questo tipo: la macchina del karaoke, le strisce magnetiche sulle tessere di plastica, i fidget spinner, per citarne alcuni.

Quindi, il brevetto. Si dà il caso che non sia il più semplice o il più accessibile dei processi aziendali, e che richieda molte competenze e molti soldi, soprattutto se si tratta di un’impresa internazionale. Ma questo non lo rende meno necessario. E poiché la nostra attività qui a K si è sempre basata sulle nuove tecnologie, non appena i nostri profitti lo hanno permesso, ci siamo subito lanciati nella gestione dei brevetti: nel 2008 abbiamo ottenuto il nostro primo brevetto. Da allora, a poco a poco, abbiamo continuato ad ampliare le nostre competenze in materia di brevetti, nei limiti del possibile e nel corso degli anni. E del resto, è giusto così…

Più l’attività aveva successo e più ci espandevamo in tutto il mondo (spesso i patent troll ci inseguivano in cerca di soldi facili). Inoltre, concorrenti senza scrupoli, pur disponendo di tecnologie che difficilmente potevano competere con noi in termini di qualità, non erano comunque contenti di permettere ai clienti di utilizzare i nostri prodotti. In totale, siamo stati coinvolti in 10 azioni legali in materia di brevetti; ne abbiamo vinte nove, mentre una è attualmente in fase di valutazione. Perché non ci arrendiamo mai. Combattiamo e vinciamo!

Quadro generale

Gli anni della pandemia e le attuali turbolenze geopolitiche hanno ovviamente influito negativamente sul nostro business nel suo complesso, con un effetto a catena sul nostro lavoro in materia di brevetti, anch’esso in calo. E sia gli eventi passati che quelli attuali sembrano destinati a riecheggiare nel futuro per anni. Tuttavia, questo non è un motivo per stare con le mani in mano fino a quando le cose non miglioreranno; al contrario, giustifica la necessità di andare a tutto gas spingere ancora di più sull’acceleratore! Ed è proprio quello che abbiamo fatto nel 2022 (se volete sapere di più 2021 qui), nonostante tutto. Permettetemi di tracciare un bilancio…

Abbiamo concluso l’anno scorso con un portfolio di 1367 brevetti e 330 domande di brevetto in diversi paesi (tra cui Stati Uniti, UE, Russia e Cina). Nel 2022, abbiamo ottenuto 123 nuovi brevetti (tra cui 51 negli Stati Uniti, 37 in Russia, 24 in Cina e 9 nell’UE) e presentato 58 domande di brevetto. Ma non concentriamoci solo sulla quantità. Osserviamo anche la qualità: ci sono stati concessi brevetti per circa il 98% di tutte le nostre richieste di brevetto (in alcuni paesi il 100%!), mentre la media mondiale delle aziende si aggira intorno al 50%. Ottimo!

Il nostro quadro complessivo dei brevetti si presenta così:

Continua a leggere:Bilancio del 2022: anche i brevetti stanno arrivando!

11.11: vent’anni a oggi!

Saluti ragazzi e ragazze!

All’ improvviso, è arrivato il momento di festeggiare un altro anniversario. Evviva!…

Il nostro sistema operativo cyber-immune, KasperskyOS, compie oggi… aspettate. No, non è esatto…

Esattamente 20 anni fa, l’11 novembre 2002, abbiamo iniziato un lungo e importante viaggio, che in realtà stiamo ancora percorrendo. Si tratta di un progetto vasto e grandioso che cambierà (e sta già cambiando!) molte cose nell’ambito della cybersecurity globale. E non è un’iperbole, gente: è la verità. Per conoscere la storia completa del nostro sistema operativo cyber-immune, dobbiamo tornare alle sue umili origini, all’inizio degli anni 2000…

Ma prima di tornare indietro di 20 anni, permettetemi di spendere qualche parola su oggi, 11 novembre 2022. Al giorno d’oggi tutti (a parte gli abitanti delle caverne) comprendono perfettamente l’importanza cruciale della sicurezza informatica. Oggi si spendono trilioni di dollari per curare i sintomi delle cyber-malattie, ma pochi per affrontare le cause profonde. E l’unico modo per interrompere il circolo vizioso che ci porta a tamponare constantemente le ferite senza curare le cause è una revisione dell’architettura dei sistemi informatici. Siete d’accordo? Sì? Bene, e grazie!

La prima volta che ne ho avuto sentore è stato ancora prima di 20 anni fa, nell’autunno del… 1989! È stato allora che il mio PC è stato infettato dal virus Cascade, che mi ha incuriosito e mi ha spinto a sviluppare una protezione contro questo e tutti gli altri cyber-mali.

Per noi, la curiosità (uccise il gatto) fu l’inizio di tutto. Infatti, è proprio grazie alla curiosità che è nato il nostro primo –V antivirus, poi è stato fondato Kaspersky Lab e per cui ci siamo allargati in tutto il mondo.

Dodici anni dopo Cascade, la mia comprensione dell’imperfezione dei sistemi operativi esistenti e l’urgente necessità di fare qualcosa al riguardo si sono finalmente, diciamo, cristallizzate e sono venute a galla a livello pratico (mi scuso per questa digressione forse troppo dettagliata, ma dopo tutto è il nostro patrimonio:)…

Continua a leggere:11.11: vent’anni a oggi!

Cyber-illuminismo: come stanare efficacemente i lupi travestiti da agnelli, o non è mai troppo tardi per imparare

Salve gente!

Oggigiorno tutti sappiamo che Internet è pieno di malware di ogni tipo, da quelli primitivi di tipo amatoriale a quelli sofisticati più professionali; e negli ultimi tre mesi le cose sono addirittura peggiorate. Infatti, i cybercriminali stanno diventando sempre più audaci e i loro metodi sempre più avanzati e raffinati. Sebbene combattere i cyber-cattivi sia un’azione nobile e del tutto necessaria, prevenire è sempre meglio che curare.

In altre parole, essere in grado di riconoscere il “male informatico” per quello che è, e per tempo, è un compito di vitale importanza, e lo è ancora di più non solo quando si tratta di proteggere le aziende, ma soprattutto quando si tratta della protezione delle infrastrutture critiche, ovvero di quelle strutture che ci forniscono le condizioni di sicurezza, comodità e stabilità in cui vivere.

Per questo motivo, educare i dipendenti a individuare gli attacchi informatici alle reti aziendali è davvero importante. E sì, siamo i più grandi fan al mondo di questo “cyber-illuminismo”: organizziamo regolarmente corsi di formazione di tutti i tipi e formati, sia online (anche in tempo reale) che offline, il tutto sotto lo sguardo attento e premuroso dei nostri esperti.

Non molto tempo fa vi ho parlato in questo blog dei nostri programmi di formazione su come identificare i cyber-attacchi in base a una serie di caratteristiche possedute dai malware (potete leggere di più sulle regole YARA qui). Noi di Kaspesky però non stiamo mai fermi un secondo e ci aggiorniamo costantemente; ecco perché oggi voglio parlarvi del nostro nuovo corso che si è appena aggiunto al nostro portfolio di corsi di formazione online per esperti.

Ecco a voi, gentili lettori, il corso di formazione su come rispondere agli incidenti (del sistema operativo Windows, ransomware inclusi): il corso Kaspersky Windows Incident Response. In precedenza, questo corso esisteva solo in formato offline ed era il più popolare tra i nostri clienti; tuttavia, è destinato sia a team interni che agli esperti di sicurezza informatica indipendenti che desiderano approfondire ulteriormente le proprie conoscenze e aumentare le proprie qualifiche.

Secondo una recente ricerca, i top manager delle aziende (non IT) e anche i proprietari delle aziende sembrano sopravvalutare la loro capacità di affrontare i ransomware, soprattutto se non si sono mai imbattuti in questo genere di minacce. Invece, circa il 73% delle aziende non è in grado di affrontare un attacco ransomware, nemmeno con l’aiuto dei propri fornitori di servizi IT. Ebbene sì, sono davvero tanti!

Continua a leggere:Cyber-illuminismo: come stanare efficacemente i lupi travestiti da agnelli, o non è mai troppo tardi per imparare