Dopo aver attraversato la rapida di Akkem, abbiamo trascorso un’altro giorno di pura meditazione e contemplazione, interrotta solo a volte dai comandi del timoniere: “pagaiamo un po’”, “spostiamoci al centro della corrente”, “c’è un vortice d’acqua, volete andarci?”.
Dopo le rapide di Shyoki, il Katun diventa un fiume relativamente calmo e si mantiene così per circa 200 chilometri, dove la tranquilla (anche se veloce) corrente del fiume è interrotta solo a volte da piccole increspature. Intorno ci sono montagne, foreste rigogliose e campi, e nessuno nel giro di chilometri (tranne noi). Non abbiamo nemmeno visto animali selvaggi, ad eccezione di papere e di alcuni tipi di netta o falacrocoracidi che ogni tanto volavano avanti e indietro lungo il fiume.
Il nostro gommone con a bordo i turisti sguazzava sul fiume, il capitano era silenzioso (non ci aveva detto di pagaiare) quindi ci siamo goduti la vista e il paesaggio mentre percorrevamo il fiume. Il sole era spuntato e, alto nel cielo, ci riscaldava e ci osservava. Eravamo in uno stato di meditazione, di Nirvana…
Prima, quando ho sentito le parole Fiume Katun o semplicemente “Katun”, ho pensato alle rapide e al rafting. Sono state le prime cose che mi son venute in mente. Adesso, quell’idea è incisa nella pietra dopo più di 400km di rafting, innumerevoli rapide e Dio solo sa solo quanti migliaia di colpi di pagaia. Ma Katun non significa solo rafting ed acqua (è un posto incantevole).
Non era mai successo prima, ma ecco che sta succedendo di nuovo.
Chi avrebbe rinunciato all’opportunità di volare in elicottero su cime appuntite e profondi burroni? Senza parlare del fatto di volare per la prima volta su Belucha, oltre all’opportunità di portare tutta la vostra attrezzatura da rafting fino alla sorgente del fiume Katun!
La nostra prima destinazione è stata il monte Belucha. È famoso (ma solo per alcuni). Ed è un peccato perché il posto è assolutamente splendido! Bellissimo, monumentale, enorme. C’è la neve, ci sono i ghiacciai, rocce colorate, vegetazione rigogliosa, fiumi bianchi (“glacial milk”) e cascate bianche e schiumose sulle montagne con l’acqua-ghiaccio più pura e saporita. Ma abbiamo deciso di iniziare con Stone Town, un luogo di interesse per gli esperti e i fan di Roerich e delle forze segrete della natura alla ricerca di uno Shambhala ad Altai. Una breve camminata lungo il burrone Jarl vi porta fino al fiume che ha stesso nome (controllate qui).
Altai è uno dei posti più affascinanti e magici del mondo.
Non è solo bello (il posto ha un certo non so che). Deve esserci un’energia speciale nelle rocce o qualcosa a noi sconosciuta. I colori qui sono luminosi, l’acqua ha un buon sapore, l’erba è verdissima e le montagne creano un maggior contrasto con il paesaggio. Quest’anno sono stato abbastanza fortunato e ho trascorso tre settimane ad Altai con un gruppo di esploratori che la pensavano come me.
Abbiamo fatto escursioni, siamo andati in elicottero e abbiamo fatto rafting (sul fiume Katun‘).
Abbiamo camminato complessivamente 70 chilometri fino al Lago Akkem, abbiamo volato in elicottero sul monte Belucha e sulle sorgenti del Katun, per poi fare rafting nelle parti più basse del corso del fiume (quasi 400 km. QUATTROCENTO chilometri!!) e scendere per un chilometro lungo l’asse verticale. Queste sono state le mie “vacanze estive”.
Per coloro che stanno ancora sudando in ufficio e che non sono ancora potuti partire per una seria vacanza di disintossicazione digitale, ecco a voi, per non farvi sentire in colpa, alcune succose iNews, ovvero racconti dark (e light) dal mondo cibernetico, e altre storie straordinarie e difficili da credere direttamento dal mondo della cybersecurity.
Cripto-decrepito
La comunità gamer ricorderà sicuramente come, questa primavera, Axie Infinity, il gioco online di criptovalute (forse più noto per la possibilità di scambiare le vincite virtuali a cambio di denaro reale), abbia subito uno dei più grandi furti di tutti i tempi. A quanto pare alcuni hacker nordcoreani si sono introdotti nella blockchain Ronin che controlla il gioco e hanno rubato circa 625 milioni di dollari (la cifra esatta varia a seconda delle fonti) dai conti degli utenti! L’incidente è passato inosservato per un certo periodo, mettendo in evidenza la vulnerabilità del sistema di sicurezza del gioco e mettendo a rischio anche la reputazione del suo sviluppatore, Sky Mavis. Oh, no, la mia fortuna è andata perduta! Ma aspettate, non è finita qui. C’è dell’altro…
All’inizio del mese si è saputo con precisione come gli hacker siano riusciti a penetrare nella blockchain. Siete seduti?!…
Alcuni mesi fa alcuni falsi dipendenti di una falsa azienda hanno inviato su LinkedIn informazioni su false offerte di lavoro ai dipendenti di Sky Mavis. Un developer senior di Axie Infinity ha deciso di candidarsi. Ha superato diversi colloqui (falsi) al termine dei quali gli è stato offerto uno stipendio e una serie di benefit (falsi) estremamente allettanti. In pratica, gli è stata fatta un’offerta che non poteva rifiutare.
L’offerta è giunta nella casella e-mail dello sviluppatore sotto forma di un documento pdf che il developer ha scaricato e aperto sul suo computer di lavoro. E così è come i cattivi sono riusciti a entrare nel sistema. Da quel momento in poi si trattava solo di mettere in pratica alcune tecniche: un programma di spionaggio si è infiltrato in Ronin, tramite il quale è stato possibile assumere il controllo di quattro dei nove validatori che proteggono la rete. L’accesso al quinto validatore (necessario per completare l’hackeraggio e quindi rubare tutto il denaro) è stato ottenuto dagli hacker tramite l’Axie Decentralized Autonomous Organization, un gruppo creato per supportare l’ecosistema di gioco. Risultato: bingo, jackpot!
Molto probabilmente, se siete abituati a lavorare in ufficio, in questo momento è ancora piuttosto, o completamente vuoto, proprio come il nostro. Nel nostro quartier generale le uniche persone che vedrete di tanto in tanto sono le guardie di sicurezza, e l’unico rumore che sentirete sarà il ronzio dei sistemi di raffreddamento dei nostri pesanti server, dato che tutti sono collegati e lavorano da casa.
Non immaginereste mai che, invisibili, le nostre tecnologie, i nostri esperti e i nostri prodotti lavorano 24 ore su 24, 7 giorni su 7 per proteggere il mondo informatico, eppure è così. Tuttavia, nel frattempo i cybercriminali stanno escogitando nuovi trucchi. Meno male, quindi, che abbiamo un sistema di allerta precoce nella nostra collezione di tool per la protezione informatica. Ma ci arriverò tra un po’…
Il ruolo di un addetto/a alla sicurezza informatica assomiglia per certi versi a quello di una guardia forestale: per catturare i bracconieri (malware) e neutralizzare la minaccia che rappresentano per gli abitanti della foresta, è necessario prima di tutto trovarli. Certo, si potrebbe semplicemente aspettare che il fucile di un bracconiere spari e correre verso il luogo da cui proviene il suono, ma questo non esclude la possibilità che si arrivi troppo tardi e che l’unica cosa che si possa fare sia ripulire la scena.
Si potrebbe andare in paranoia: piazzare sensori e videocamere in tutta la foresta, ma poi ci si potrebbe ritrovare a reagire a qualsiasi fruscio che viene captato (e presto perdere il sonno, poi la testa). Ma quando ci si rende conto che i bracconieri hanno imparato a nascondersi davvero bene, anzi, a non lasciare alcuna traccia della loro presenza, allora diventa chiaro che l’aspetto più importante della sicurezza è la capacità di separare gli eventi sospetti da quelli regolari e innocui.
Sempre più spesso i cyber-bracconieri di oggi si mimetizzano con l’aiuto di strumenti e operazioni perfettamente legittime.
Alcuni esempi: l’apertura di un documento su Microsoft Office, la concessione dell’accesso remoto a un amministratore di sistema, il lancio di uno script su PowerShell e l’attivazione di un meccanismo di cifratura dei dati. Poi c’è la nuova ondata dei cosiddetti malware fileless, che lasciano letteralmente zero tracce su un disco rigido e che limitano seriamente l’efficacia degli approcci tradizionali alla protezione.
Esempi: (i) la minaccia Platinum ha utilizzato tecnologie fileless per penetrare nei computer di organizzazioni diplomatiche; e (ii) documenti di lavoro con payload dannoso sono stati utilizzati per infezioni tramite phishing nelle operazioni dell’APT DarkUniverse. Un altro esempio: il ransomware-encryptor fileless ‘Mailto’ (alias Netwalker) utilizza uno script PowerShell per caricare ilcodice dannoso direttamente nella memoria di processi di sistema affidabili.
Ora, se la protezione tradizionale non è all’altezza del compito, è possibile cercare di vietare agli utenti tutta una serie di operazioni e introdurre politiche severe sull’accesso e l’uso di software. Tuttavia, anche se così fosse, sia gli utenti che i criminali informatici alla fine troverebbero probabilmente il modo di aggirare i divieti (proprio come è sempre stato fatto anche per il divieto di bere alcolici).
Sarebbe molto meglio trovare una soluzione in grado di rilevare le anomalie nei processi standard e di informarne l’amministratore di sistema. Ma l’importante è che una tale soluzione sia in grado di imparare a determinare automaticamente in modo accurato il grado di “sospetto” dei processi in tutta la loro grande varietà, in modo da non tormentare l’amministratore di sistema con continue grida di “al lupo, al lupo!”
Bene, avete indovinato! Abbiamo una soluzione di questo tipo: si chiama Adaptive Anomaly Control, un servizio costruito su tre componenti principali: regole, statistiche ed eccezioni.
A metà primavera di quest’anno, al culmine del periodo “tutti a casa”, era ovvio che le prospettive per il mondo non sembravano essere per nulla rosee, e che sarebbero rimaste così per molto tempo. L’economia in generale ne risente e ne risentirà parecchio, per usare un eufemismo, mentre il settore del turismo in particolare ne uscirà devastato, con molte aziende che non supereranno la crisi. Così noi di K abbiamo fatto quello che facciamo spesso sempre, ci abbiamo pensato su e abbiamo deciso… di dare una mano ai settori più colpiti.
All’inizio di maggio ho annunciato il lancio dell’acceleratore per startup del turismo chiamato “Kaspersky Exploring Russia”. Da allora abbiamo iniziato a ricevere richieste ma non avrei mai immaginato che ne sarebbero state inviate più di 500, da 47 paesi (quasi un quarto di tutti i paesi del mondo!) dei cinque continenti (tutti tranne l’Antartide!). E leggendo queste richieste mi sono reso conto di quanto potenziale ci sia nel settore del turismo, tante idee, e tante grandi startup e progetti già esistenti. Non c’erano restrizioni geografiche per le candidature: potevano, e così è stato, provenire da qualsiasi parte del pianeta, ma dovevano descrivere idee turistiche che potessero sfruttare il potenziale del turismo russo o essere applicate in Russia. Abbiamo vagliato tutte le candidature per poi stilare una Top- 10 delle migliori idee, dieci idee che sono rientrate nel programma dell’acceleratore.
Durante due settimane questi 10 progetti hanno partecipato a master class e conferenze online. Ogni team ha avuto una serie di incontri personalizzati con i mentori. Le principali figure del settore hanno condiviso con i partecipanti le loro esperienze e il loro know-how per costruire un business di successo. Fra i mentori c’erano: Vikas Bhola, direttore regionale di Booking.com; Gemma Rubio, fondatrice di Define the Fine; Vadim Mamontov, direttore generale di Russia Discovery e altri professionisti del settore. E in quelle due settimane i partecipanti hanno anche perfezionato le loro presentazioni, che hanno poi sottoposto alla giuria, di cui io facevo parte.
La settimana scorsa i finalisti hanno tenuto le proprie presentazioni e hanno risposto alle nostre domande nella giornata finale. E così abbiamo scelto tre vincitori, ai quali sono stati assegnati deipremi dai nostri partner. Lasciate che vi racconti un po’ di ognuno di loro…
Il primo posto è stato asseganto a 360 Stories. Si tratta di un’applicazione mobile di realtà aumentata con una guida dal vivo. Dicono che la loro mission è quella di “modernizzare l’esperienza turistica tradizionale creando tour interattivi dal vivo con guide in tempo reale”. Con 360 Stories gli utente ora possono visitare da casa le proprie città e attrazioni turistiche preferite iscrivendosi a un’esperienza personalizzata accompagnati da una guida locale in tempo reale.
Spero che abbiate passato delle felici, allegre e liete vacanze. Sono sicuro di sì!
Va bene. Andiamo avanti… guardando indietro.
Quindi, come di consueto su queste mie pagine del blog in questo periodo dell’anno, ecco qui il mio riepilogo dell’anno appena trascorso: una sintesi dei fatti, delle cifre, dei paesi, dei voli, del turismo, dei vulcani, delle escursioni, dei monasteri, del trekking e di tutto il resto. Wow, siamo già alla sesta volta (
Ma… perché?
Beh, l’eccessiva auto-indulgenza gioca sicuramente un ruolo importante (soprattutto quando si tratta di cose come il mio numero di voli e altre statistiche:). Tuttavia, ho la fortuna di viaggiare e di conoscere un sacco di luoghi e cose molto interessanti, e sono abbastanza sicuro saranno di interesse per alcuni di voi, cari lettori. Forse non avrete letto tutti i post dell’anno (ce ne sono molti); di conseguenza, sicuramente una recensione dei “più grandi successi” dell’anno (compreso il Capodanno sulle montagne ecuadoriane in una piscina termale a 3600 metri sul livello del mare) varrà la pena? Lo spero. Ok, allora, senza indugiare oltre, vediamo un po’.
Le appena citate sorgenti termali in Ecuador:
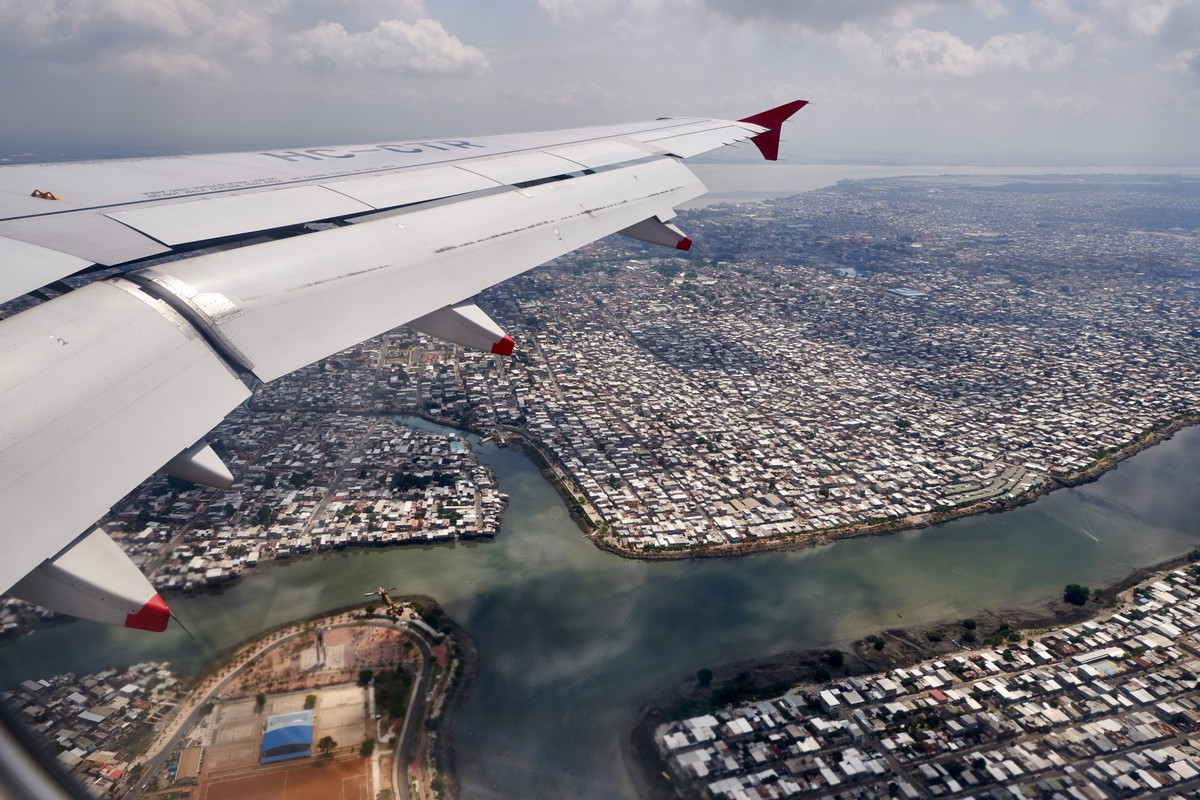
Il Sud America è un po’ più lontano dei miei abituali percorsi qua e là in giro per il mondo, ma ben presto sono tornato al mio circuito di sempre ben collaudato…
Collaudato, certo ma l’anno appena passato un po’meno del solito: ho volato solo 94 volte (di solito sono più di 100) e sono stato in aria solo 380 ore.
Inoltre:
8 voli in elicottero;
~3000 miglia nautiche su una nave che naviga intorno alle isole Curili;
Per qualche motivo ho viaggiato molto in treno nel 2019: in Italia, Cina (350km orari!), e Giappone (Shinkansen);
Qualche chilometro… a dorso di un cammello!
Un po’ di dati: numeri di voli che ho fatto con diverse compagnie:
Aeroflot – 37;
Singapore Airlines – 6;
Air France – 5;
Altri – 10.
Paesi visitati: 29 (alcuni più di una volta): Francia (cinque volte), Italia (quattro volte), Germania (quattro volte), Svizzera (tre), EAU (tre), Cina (tre).
5 Novità : Bosnia-Erzegovina, San Marino, Ruanda, Mongolia e Libano
Certo, non è tutto divertimento e poco o niente lavoro. Cerco sempre di combinare le due cose: faccio conferenze, mostre, incontri e altre attività, e poi aggiungo una parte di turismo. Quindi, lavoro:
Oltre 40 interviste e conferenze stampa;
Oltre 40 dibattiti, conferenze, discorsi/presentazioni;
Oltre 30 incontri con alti funzionari;
Tre di questi sono i più importanti: i presidenti di Francia, Ruanda e Armenia;
Di questi 30 e passa incontri, 2 sono stati con gli ambasciatori di Francia e Indonesia.
Questo è stato un altro anno eccellente in termini di premi e medaglie. In tutto abbiamo ricevuto 114 premi (altri sette sono in arrivo all’inizio del 2020 sulla base dei risultati del 2019:), di cui 73 per i prodotti per utenti privati (ad esempio KIS) e 41 per i prodotti aziendali (ad esempio KES).
I dati più importanti:
AV-Comparatives: KIS ha ricevuto il certificato “Advanced+” nel primo test pubblico di Enhanced WPDT raggiungendo il 100% nel Livello di Protezione%; inoltre in questo test, KES ha raggiunto il livello di protezione del 100% in “Certified ATP Enterprise Protection”;
SELabs ha anche pubblicato per la prima volta i risultati del suo Breach Response Test del nostro KATA. Qui troverete il report;
KATA ha anche ricevuto un certificato dai laboratori americani ICSA Labs con il massimo punteggio per tre anni (!) di seguito: nei 12 test trimestrali il nostro tasso di rilevamento è stato del 100% in nove di essi, e zero falsi positivi;
Siamo l’unica azienda ad aver ricevuto da MRG Effitas l’annuale Online Banking Browser Security Award per cinque volte di fila (dal 2015) per gli eccellenti risultati ottenuti nei test trimestrali;
Per il terzo anno consecutivo KES ha ricevuto lo status “Racommended” nei test di NSS Labs (per Advanced Endpoint Protection).
Potrei continuare con il resto dei 100 premi ma credo che per oggi possa bastare. Non dimenticate però di continuare a controllare le metriche Top-3, che mostrano graficamente quali prodotti proteggono davvero dai cyberattacchi, e quali bombardano gli utenti solo con del marketing!#*^^!+&*!$!
Abbiamo organizzato il nostro Security Analyst Summit,, questa volta a Singapore, ed è andato a gonfie vele;
C’è stata anche la questione di un rebranding completo per l’azienda, giusto in tempo per il 2020;
Ci siamo sottoposti (e abbiamo superato) all’audit SOC 2, davvero duro terribile (ma del tutto necessario).
Abbiamo lanciato un nuovo portale per lo studio delle minacce informatiche. Ora, se vi imbattete in un file sospetto (o più file), sottoponetelo (li) al nostro “scanner a raggi X” che utilizza queste tecnologie.
Le Isole Galapagos. Mi sono piaciute molto, e ci ho scritto un libro con tutte le mie foto migliori (la traduzione arriverà). Curiosità veloce: mentre ero lì, ho scoperto che non c’è un solo equatore, ma almeno tre (e l’Ecuador si trova su tutti e tre)!;
Finalmente ho visitato il lago Baikal! E non abbiamo solo camminato sul ghiaccio, l’abbiamo attraversato anche a bordo di un 4×4. Date un’occhiata al link per le foto delle incredibili formazioni di ghiaccio e altro ancora;
Le meraviglie di marmo nelle catene montuose di Taiwan nel Parco Nazionale Taroko. Non era solo la prima volta che ci andavo, ma questo luogo è apparso anche sulla mia Top-100 per la prima volta, dopo che ho potuto constatare di persona quanto fosse incredibile;
Per la seconda volta nella mia vita, le isole Curili, questa volta dalla cima (Kamchatka) al fondo (vicino al Giappone) e ritorno!;
Per la prima volta il deserto del Gobi. Sì, è vasto e tetro, ma anche molto bello e da non perdere!
La sconcertante Baalbek in Libano. Finalmente ho avuto modo di vivere questo posto in carne e ossa, di scattare molte foto e di toccare i suoi immensi “mattoni” antichi come il Trilithon;
La Cappadocia, un altro +1 alla mia Top-100. Vista, sorvolata, scattato foto, fatto, e niente t-shirt.
Proprio di recente, il Tibet! Una quindicina di giorni per attraversare i paesaggi montuosi e desertici, in treno (la ferrovia più alta del mondo!) e poi in minibus (la peggiore guida del mondo!), costeggiando i piedi dell’Himalaya, ammirando l’Everest, trekking di tre giorni intorno al Monte Kailash. Oh mio Dio Buddha!
Ho visto un familiare… peloso! A Friburgo, Svizzera, direttamente dalla Kamchatka!
Mi sono avvicinato ai… gorilla ruandesi! Ho anche intravisto una coppia… che faceva l’amore, prima di distogliere lo sguardo rispettosamente;
Dopo una lunga campagna di utenti e di Fan-Klubbers, abbiamo finalmente riportato in vita il maialino nei nostri prodotti, che può essere attivato con cheat codes vecchia scuola!
A Starmus ho incontrato delle star, tra cui il Presidente armeno, Brian May e Buzz Aldrin!
Ahimè, la Ferrari non ha vinto il Gran Premio. Beh, speriamo che quest’anno la situazione cambi.
Torniamo alle buone notizie…
Nuovo libro da salotto scritto da moi: Come Hell or High Altai Water in arrivo;
Quest’anno abbiamo festeggiato il nostro 22° compleanno, e questo significa: mega festa di compleanno!
E parlando di anniversari, quest’anno sono passati 30 anni da quando sono entrato nel mondo degli antivirus (nel 1989 quando Cascade ha infettato il mio computer) quasi per errore!